CYBERSÉCURITÉ EN RDC : LE MINISTÈRE DE L’ÉCONOMIE NUMÉRIQUE ALERTE SUR DEUX VULNÉRABILITÉS CRITIQUES DE PHP
Le ministère de l'Économie numérique alerte sur deux vulnérabilités critiques signalées dans PHP, un langage largement utilisé sur Internet. Les administrations publiques et les gestionnaires de plateformes numériques sont appelés à renforcer rapidement la sécurité de leurs systèmes.
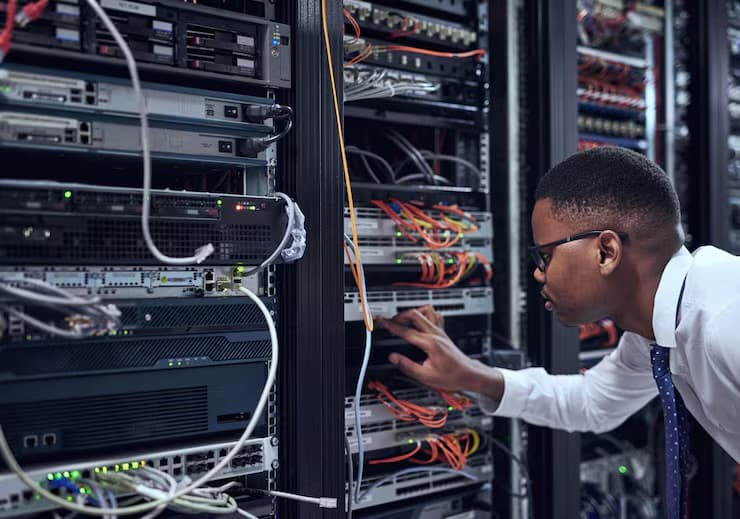
Le gouvernement congolais appelle à la vigilance face à de nouvelles menaces informatiques susceptibles d'affecter les sites web et les plateformes numériques. Dans un communiqué publié ce jeudi 22 octobre 2026, le ministère de l'Économie numérique signale deux vulnérabilités critiques référencées CVE-2026-109618 et CVE-2026-109619, présentées comme ayant été identifiées à l'échelle internationale dans PHP. Cette technologie, utilisée pour développer de nombreux sites web et applications, occupe une place importante dans le fonctionnement des services numériques, notamment ceux des administrations publiques. Des risques pour les serveurs et les données Selon le ministère, les vulnérabilités signalées pourraient présenter des risques importants pour la sécurité des serveurs et des informations qui y sont stockées. Une faille informatique peut, selon sa nature et les conditions de son exploitation, permettre à des personnes malveillantes de compromettre un système, d'accéder à certaines données ou de perturber le fonctionnement d'un service. Le communiqué ne précise toutefois pas les versions exactes de PHP concernées ni les mécanismes techniques de ces deux vulnérabilités. Il ne fait pas non plus état d'une cyberattaque confirmée contre une administration congolaise. L'alerte doit donc être comprise comme une mesure de prévention, et non comme l'annonce d'une intrusion déjà constatée. Le gouvernement appelle à des mises à jour urgentes Face à cette situation, le ministère indique que des dispositions techniques de prévention et de sécurisation sont engagées au niveau des plateformes numériques publiques. Les actions annoncées concernent notamment la mise à jour des versions de PHP et l'application des correctifs de sécurité disponibles. Les administrations, les opérateurs de plateformes numériques et les prestataires informatiques sont également invités à vérifier les versions de PHP installées sur leurs infrastructures, à appliquer les correctifs officiels appropriés et à renforcer la surveillance de leurs serveurs. Le ministère recommande par ailleurs de signaler toute activité suspecte aux services compétents. Ces précautions visent à réduire les risques d'exploitation des vulnérabilités et à préserver la continuité des services numériques. Un enjeu pour la transformation numérique de la RDC La sécurité informatique représente un défi croissant pour la République démocratique du Congo, qui poursuit la modernisation de ses services administratifs et le développement de plateformes accessibles en ligne. À mesure que les administrations utilisent davantage les technologies numériques, la protection des données et la disponibilité des services deviennent des priorités. Les conséquences d'une défaillance peuvent toucher aussi bien les institutions que les citoyens qui dépendent de ces plateformes pour effectuer leurs démarches. La maintenance régulière des systèmes, les mises à jour de sécurité et la surveillance des infrastructures constituent ainsi des éléments essentiels de la transformation numérique. Une vigilance nécessaire, y compris dans le secteur privé Bien que le communiqué insiste particulièrement sur les plateformes publiques, les bonnes pratiques de sécurité concernent également les entreprises, les organisations et les développeurs qui utilisent PHP. Les responsables techniques doivent notamment s'assurer que leurs applications reposent sur des versions maintenues et que les correctifs proviennent de sources officielles. À ce stade, les deux références CVE citées dans le communiqué n'ont pas été vérifiées indépendamment par Mboka Média. Leur identification technique exacte devra être confirmée auprès des bases officielles de vulnérabilités et des bulletins de sécurité de PHP. Le ministère de l'Économie numérique réaffirme, pour sa part, son engagement à renforcer la sécurité, la résilience et la continuité des services numériques en RDC. Cette alerte rappelle qu'au-delà du développement de nouveaux services en ligne, la transformation numérique repose aussi sur la capacité à protéger durablement les systèmes et les données des utilisateurs. Source : Ministère de l'Économie numérique de la RDC, communiqué n° 339/CAB/MIN/EN/SUK/DRK/ALM/2026 du 22 octobre 2026.
Auteur
Rédaction Mboka Média
Rédacteur en chef
La rédaction de Mboka Media couvre l’actualité de la RDC, de l’Afrique et de ses diasporas.
Vous avez un produit ou un service a faire connaitre ?
Publiez une demande annonceur, choisissez votre pack et laissez l'equipe Mboka Media vous proposer une mise en avant sobre, credible et orientee conversion.